
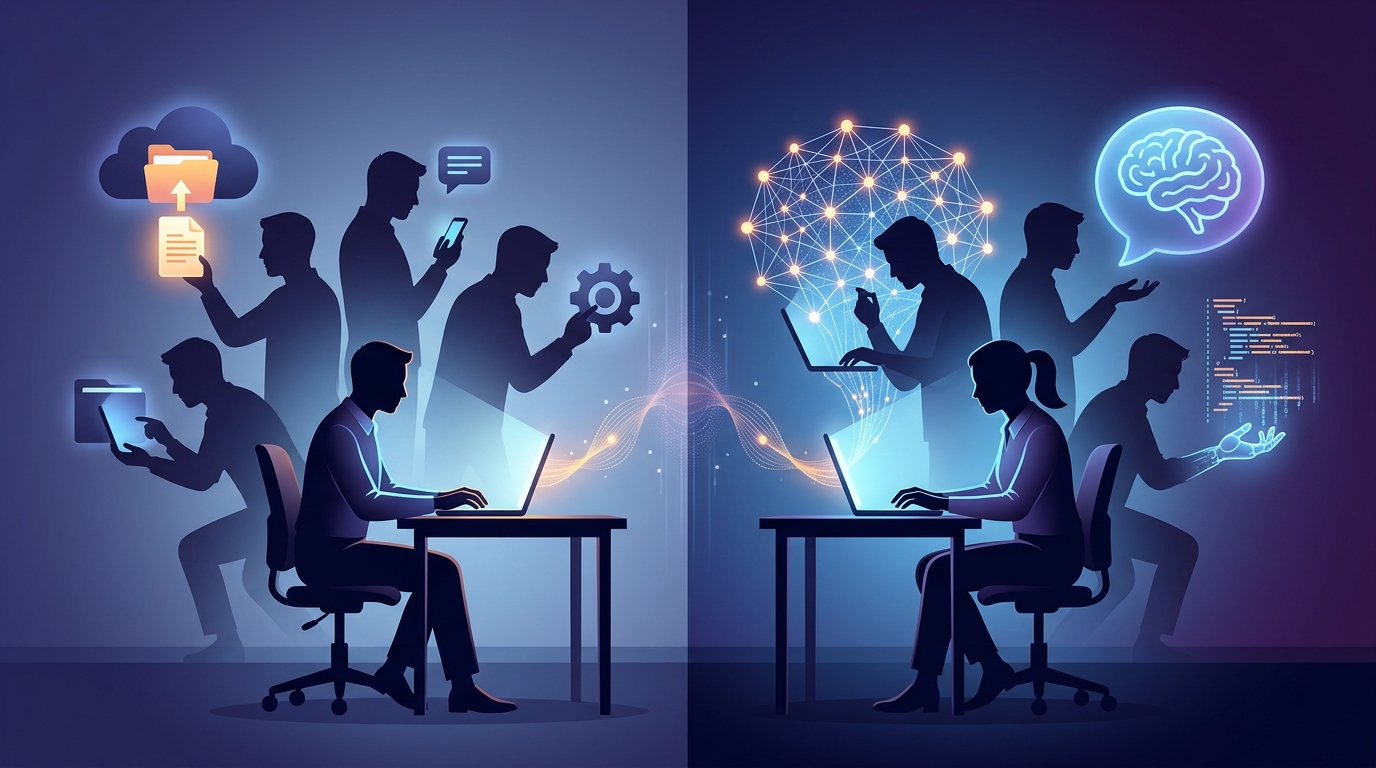
Dalam dunia keamanan siber saat ini, istilah Shadow AI dan Shadow IT sering kali digunakan secara bergantian. Meskipun keduanya berkaitan dengan penggunaan teknologi yang tidak terotorisasi, ada perbedaan mendasar yang perlu Anda pahami. Memahami perbedaan ini sangat penting agar perusahaan dapat mengelola risiko keamanan jaringan dengan lebih optimal.
Artikel ini akan mengulas tuntas definisi, perbedaan, serta strategi praktis bagi tim IT dalam menghadapi tantangan Shadow AI dan Shadow IT di lingkungan kerja modern.
Apa Itu Shadow AI?
Shadow AI merujuk pada penggunaan aplikasi, model bahasa besar (LLM), asisten cerdas, atau alat AI berbasis SaaS yang tidak disetujui atau kurang diawasi oleh departemen IT. Risiko ini bisa muncul ketika karyawan menggunakan layanan AI dengan akun pribadi, mengunggah data sensitif, atau mengintegrasikannya ke alur kerja perusahaan tanpa proses pengadaan yang resmi.
Sebagai contoh, seorang karyawan mungkin memasukkan dokumen kontrak rahasia ke dalam ChatGPT untuk diringkas. Meskipun niatnya hanya untuk meningkatkan efisiensi, tindakan ini tanpa disadari telah memaparkan data perusahaan ke pihak ketiga. Tanpa visibilitas yang tepat, departemen keamanan tidak akan pernah tahu bahwa data tersebut telah berpindah keluar.
Mengenal Shadow IT dalam Keamanan Siber
Shadow IT adalah praktik penggunaan perangkat keras, perangkat lunak, atau layanan cloud tanpa otorisasi atau tinjauan keamanan resmi. Masalah ini sudah ada jauh sebelum era AI populer. Karyawan sering kali memilih jalan pintas menggunakan aplikasi pihak ketiga karena proses birokrasi IT dianggap terlalu lama dan menghambat produktivitas.
Contoh umum Shadow IT meliputi penggunaan penyimpanan cloud pribadi untuk file kerja, platform kolaborasi yang tidak disetujui, atau langganan SaaS yang dibayar dengan kartu kredit pribadi. Intinya, jika departemen IT tidak mengetahui atau memantau alat tersebut, maka alat itu dianggap sebagai Shadow IT.
Shadow AI vs Shadow IT: Apa Bedanya?
Meskipun memiliki kemiripan, keduanya memiliki risiko yang berbeda. Pada Shadow IT tradisional, kekhawatiran utama adalah di mana data disimpan dan siapa yang memiliki akses terhadapnya. Namun, pada Shadow AI, risikonya jauh lebih kompleks.
Selain masalah penyimpanan data, Anda harus mempertimbangkan apa yang terjadi setelah data dimasukkan ke dalam model AI. Apakah perintah (prompts) disimpan selamanya? Apakah AI memberikan output yang salah secara faktual? Ini adalah jenis paparan risiko yang lebih dalam dan memerlukan pendekatan mitigasi yang berbeda dari sekadar memblokir akses aplikasi.
Mengapa Shadow AI Menciptakan Risiko Baru?
Banyak karyawan tidak menyadari bahaya saat memberikan input ke dalam alat AI publik. Dengan memberikan data sensitif, mereka secara tidak langsung membagikan properti intelektual perusahaan ke sistem yang berada di luar kendali perusahaan. Berikut adalah beberapa risiko utama:
- Kebocoran data sensitif atau informasi rahasia.
- Pelanggaran kepatuhan pada industri dengan regulasi ketat.
- Output AI yang terdengar otoritatif namun faktanya salah.
- Potensi ancaman prompt injection yang menargetkan agen AI perusahaan.
Cara Mendeteksi Shadow AI di Perusahaan
Inventaris aset tradisional sering kali gagal mendeteksi alat AI karena sifatnya yang berbasis browser dan selalu diperbarui. Anda memerlukan pendekatan baru seperti:
- Analisis Lalu Lintas Jaringan: Mendeteksi koneksi ke layanan AI dan API yang dikenal.
- Penemuan DNS dan SaaS: Memantau domain AI baru yang muncul di jaringan Anda.
- Pemantauan Keamanan Cloud: Melacak aliran data yang keluar masuk ke platform AI.
- Analisis Perilaku Pengguna: Menandai pola yang tidak biasa yang mengindikasikan penggunaan AI yang tidak disetujui.
Strategi terbaik adalah beralih dari pemeriksaan manual ke pemantauan berkelanjutan. Visibilitas jaringan adalah kunci utama agar tim keamanan dapat melihat apa yang sebenarnya terjadi.
Praktik Terbaik Mengelola Shadow AI
Daripada sekadar melarang penggunaan AI, organisasi harus mengadopsi kebijakan yang cerdas. Pertama, buatlah kebijakan penggunaan AI yang jelas dan edukatif. Jangan hanya melarang, tetapi ajarkan karyawan cara menggunakan AI dengan aman.
Kedua, terapkan prinsip Zero Trust dalam pemantauan jaringan Anda. Pastikan data sensitif diklasifikasikan sebelum AI dapat mengaksesnya. Terakhir, gunakan alat observabilitas yang dapat memberikan visibilitas mendalam ke seluruh lalu lintas data, sehingga tidak ada lagi titik buta (blind spots) dalam infrastruktur Anda.
Kesimpulan
Keamanan siber bukan tentang melarang inovasi, melainkan mengelola risikonya. Dengan membangun visibilitas yang kuat, perusahaan dapat mengidentifikasi penggunaan AI yang tidak sah dan memberikan panduan yang tepat bagi karyawan. Menggabungkan kebijakan yang jelas, edukasi, dan solusi visibilitas jaringan yang mumpuni adalah langkah terbaik untuk melindungi organisasi di era AI.
Gigamon Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Gigamon. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.